


Claude Code v2.1.271では、coding agentの通信先をコマンドごとに限定し、subagentへ渡す指示やplugin承認の範囲も細かく管理できるようになりました。
📖 この記事で分かること
- コマンド単位の通信先許可の仕組み
- subagentの設定分離が持つ意味
- plugin承認をハッシュで固定する方法
- 企業利用で確認したいポイント
💡 知っておきたい用語
- allowed_domains: コマンドが接続してよいドメインを限定する設定
- sandbox: プログラムが触れられる範囲を隔離する実行環境
- SHA-256: データが同一かを確認するハッシュ方式
最終更新日: 2026年9月15日
▶ 公式ページ
- Claude Code v2.1.271 リリースノート(GitHub)
Claude Codeの権限管理は何が変わったのか
この記事のポイント
- Anthropicは2026年9月15日、Claude Code v2.1.271(2026年9月時点)を公開しました。
- sandbox内のBash、PowerShell、Monitorで、通信先をコマンドごとに限定できます。
- subagentの設定分離と、SHA-256を使ったplugin承認も追加されました。
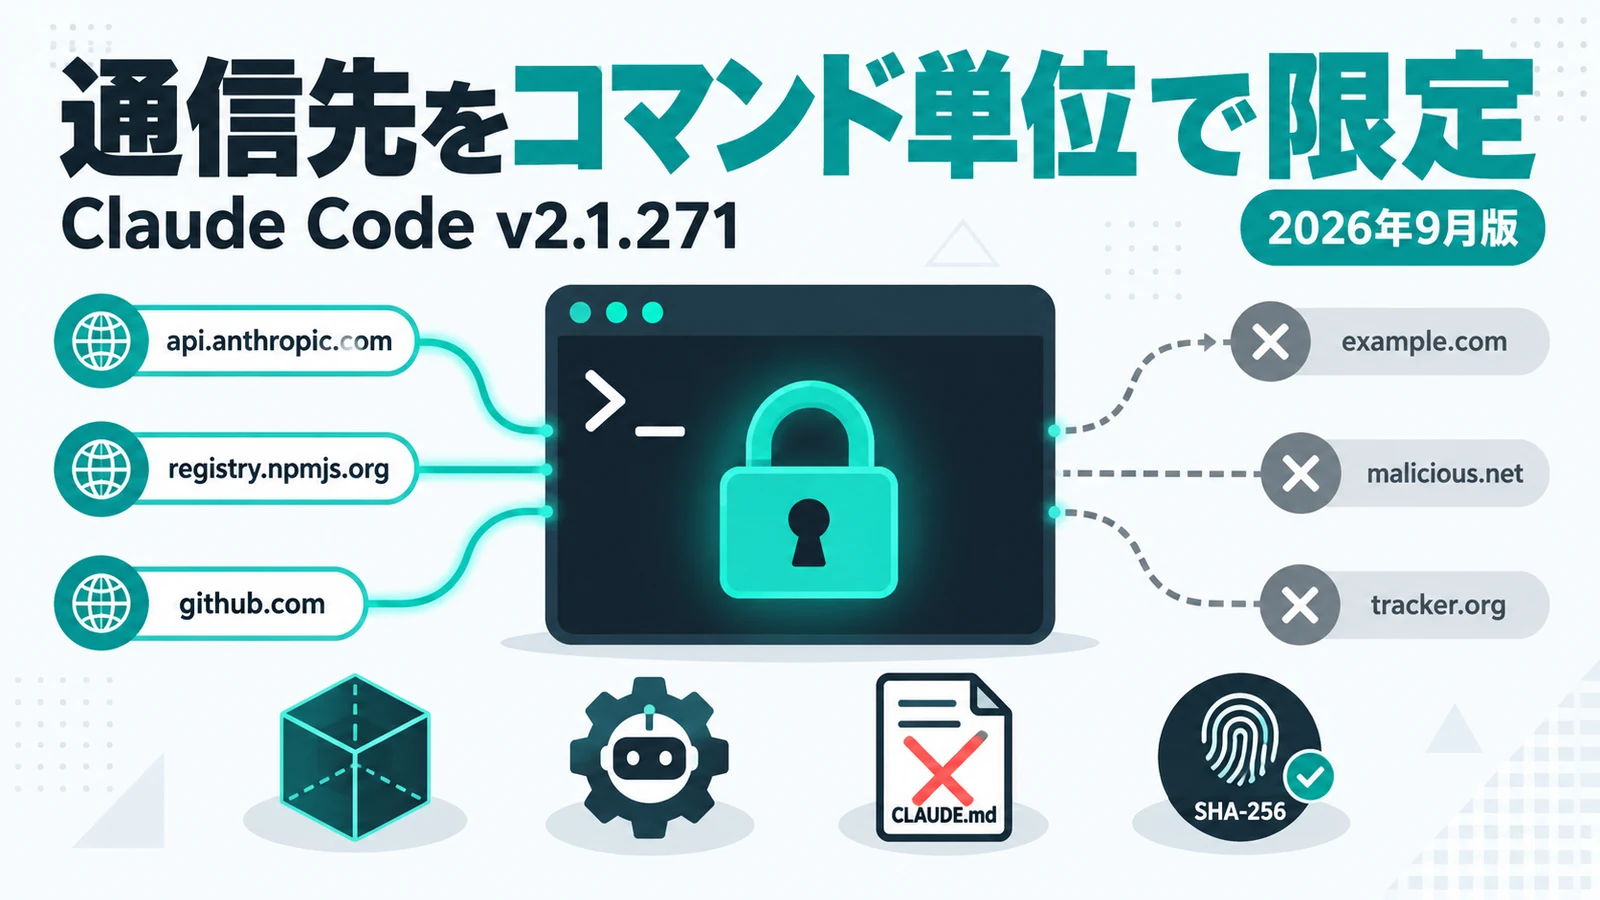
今回の中心は、auto modeとsandboxで使えるper-command allowed_domainsです。Bash、PowerShell、Monitorが必要とするホストをコマンドと一緒に確認し、その実行だけに開放します。ほかのホストは拒否されるため、セッション全体へ広い通信許可を与える設計より権限を狭められます。
最小権限を支える3つの変更
v2.1.271の権限関連の変更は、ネットワーク、指示ファイル、pluginインストールの3方向に分かれています。
通信先を実行単位で許可
コマンドに必要なホストだけを開放するため、依存パッケージの取得や社内APIへの接続を実行単位で見直しやすくなります。
subagentからCLAUDE.mdを外せる
agentのfrontmatterと--agentsのJSONにomitClaudeMdが追加されました。custom agentやplugin subagentを、ユーザー、プロジェクト、ローカルのCLAUDE.mdを読ませずに実行できます。一方、managed policyファイルは引き続き読み込まれます。
plugin承認をコマンドのハッシュに固定
claude plugin installとclaude plugin updateには、--accept-command <sha256>が加わりました。先行する--json実行が表示したコマンドと正確に一致する場合だけ承認できます。一括同意の-yより対象が狭く、確認した内容と実行内容のずれを検知しやすい方式です。
権限判定の不具合も修正
企業環境では、新機能とあわせて組織ポリシーやBash権限判定の修正も確認が必要です。
アカウント、組織、APIキーを切り替えた後に古い組織ポリシーが再利用される問題が修正されました。また、enterpriseのmanaged-mcp.jsonを読めない場合、従来は無視されていましたが、今回から排他的なMCP管理を維持し、ユーザー、プロジェクト、pluginのMCP serverを読み込まず警告します。
Bashでは、ワイルドカードが展開したファイルや複数回のディレクトリ移動、subshellを含む処理などの権限確認も修正されました。
導入時に確認したい条件
通信先の限定は、すべてのコマンドへ一律に適用される発表ではありません。対象はauto modeとsandboxを組み合わせたBash、PowerShell、Monitorです。まず自社の実行モードが条件に合うかを確認する必要があります。
omitClaudeMdを使う場合は、subagentに必要な役割や出力形式まで外していないかも確認対象です。pluginのハッシュ承認は、--jsonで表示したコマンドとの一致が前提なので、確認と承認を同じ変更単位で扱う運用が適しています。
編集部の見方
編集部は、今回の本命は機能数ではなく、agentへ渡す権限を実行単位で説明しやすくしたことだと見ます。
根拠は3つあります。allowed_domainsは必要なホストだけをコマンド単位で開き、omitClaudeMdはsubagentへ渡す指示を分離しつつmanaged policyを残します。さらに--accept-command <sha256>は、確認したpluginコマンドと実行対象をハッシュで結び付けます。
ネットワーク、指示、インストールという異なる境界で「何を許したか」を狭く定義できるため、監査可能性を重視するチームに効く更新です。この見方が変わる条件は、細かな許可が頻繁な追加確認を生み、自動化の継続性を損なう場合です。運用負荷とのバランスは実際のワークフローで検証が必要です。
よくある質問
Q: 通信先の限定は、すべてのClaude Codeコマンドに適用されますか?
A: 公式に明記された対象は、auto modeとsandboxを利用するBash、PowerShell、Monitorです。
Q: omitClaudeMdで管理ポリシーも読まれなくなりますか?
A: いいえ。ユーザー、プロジェクト、ローカルのCLAUDE.mdは省略できますが、managed policyは読み込まれます。
Q: –accept-commandは何を確認しますか?
A: --json実行が表示したコマンドと承認対象が正確に一致することをSHA-256で確認します。
まとめ
Claude Code v2.1.271は、通信先、subagentの指示、plugin承認の範囲を細分化しました。企業利用では対象モードと既存ポリシーを確認し、権限の細かさと運用負荷を評価するのが現実的です。
【用語解説】
- 最小権限: 処理に必要な範囲だけ権限を与える考え方です。
- frontmatter: Markdownなどの先頭で設定値を記述する領域です。
- MCP: AIと外部ツールやデータを接続する共通仕様です。
引用元:
- [1] Claude Code v2.1.271 リリースノート(Anthropic / GitHub)
この記事について: AI 支援で執筆、編集部が事実確認・編集しています。誤りや追加情報があれば Contact よりお知らせください。
Previous Post
生成AIニュース 昨日【2026年9月14日(月)】のAI公式発表を3分でチェック


Next Post
Claudeに金融アドバイザー向け版。Schwabなど11社のデータをつなぎ面談準備を任せられる

15 年以上の開発経験を持つソフトウェアエンジニア / テクノロジーライター。AI エージェントの実務活用を研究し、現場や経営者向けセミナーでその知見を発信。本メディア tech-noisy.com では、一次情報に基づく最新ニュース・解説記事を執筆。また、音楽生成 AI による DJ パフォーマンスを企業イベントで行うなど、テクノロジーと表現の融合も探求している。