


📖 この記事で分かること
- Claude Enterprise のメンバーを全端末から一括サインアウトさせる API
- 終了するもの(セッション・OAuth トークン)と止まらないもの(API キー)
- primary owner は対象外、write:members スコープが必要
- 進行中のサインインが最大 5 分残る点と監査ログでの確認
💡 知っておきたい用語
- primary owner:組織の最上位の所有者アカウント。今回のエンドポイントではサインアウトさせられません
- write:members:Admin API でメンバー情報を変更するためのスコープ。今回の実行に必要です
最終更新日: 2026年11月6日
▶ 公式ページ
- Claude Admin API のユーザー管理ドキュメント(Claude Platform Docs)
- Claude Platform リリースノート(Claude Platform Docs)
全端末サインアウトの概要
この記事のポイント
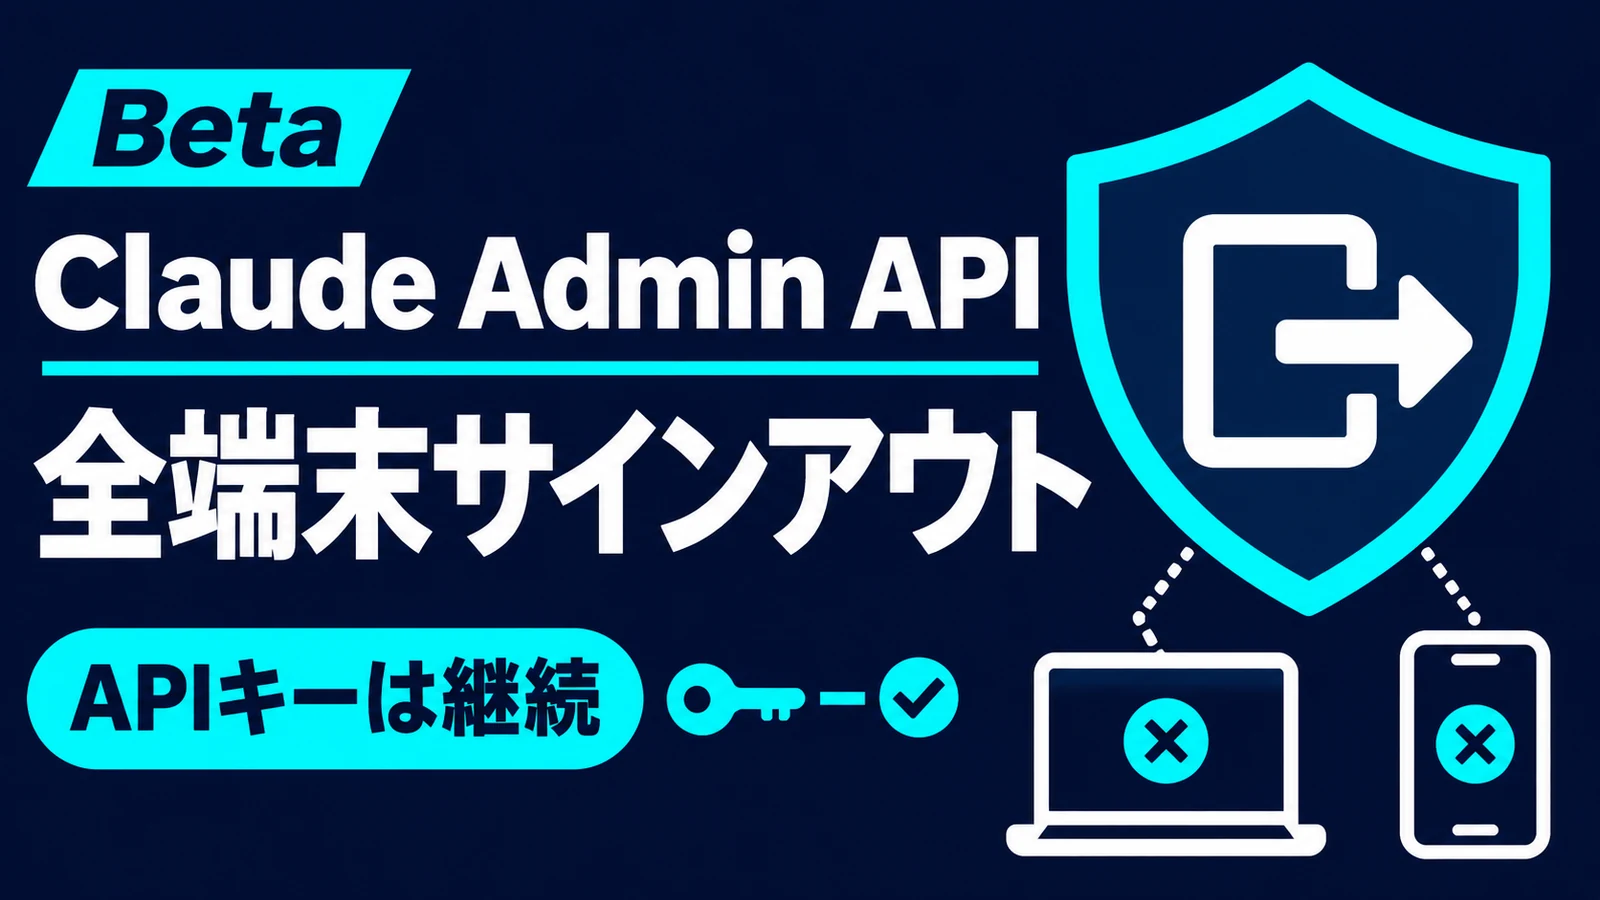
- Anthropic が 11 月 5 日、Claude Enterprise 組織のメンバーを全端末からサインアウトさせる Admin API をベータ公開しました(2026年11月時点)。
- サインインセッション・信頼済み端末・OAuth トークンが終了し、トークンは遅くとも 1 時間以内に無効になります。
- API キーは本人が作った Admin API キーを含めて止まりません。primary owner は対象外で、write:members スコープが必要です。
Anthropic は 11 月 5 日、Claude Enterprise(claude.ai)組織のメンバーをすべての端末とブラウザから一括でサインアウトさせる Admin API エンドポイントをベータ公開しました(2026年11月時点)。これにより管理者は、メンバーを組織から外さずに、Web とアプリ側のセッションだけをコードから切る処理を自社の運用フローに組み込めるようになります。
公式ドキュメントによると、対象メンバーは組織に残り、再度サインインできます。つまりアカウントの削除や無効化ではなく、「いま有効なサインイン状態をすべて終わらせる」操作です。アカウントそのものを残したまま、認証状態だけをリセットしたい場面に当たる機能です。
終了するものと、止まらないもの
このエンドポイントで終了するのは、サインインセッション、信頼済み端末、そしてこの組織向けに発行された OAuth トークンです。API キーは対象外で、引き続き動き続けます。
公式ドキュメントは、トークンについて「ほぼ常に即時に止まり、遅くとも 1 時間以内には無効になる」と説明しています(2026年11月時点)。一方、API キーは本人が作成した Admin API キーも含めて有効なままで、このリクエストでは止まりません。API キーの失効は、別の手段で行う必要があります。
制約として、組織の primary owner はサインアウトさせられません。primary owner を対象にしたリクエストには 400 が返り、エラーコードは cannot_sign_out_primary_owner です。また、実行には write:members スコープが必要です。
タイミングにも注意点があります。すでに進行中のサインインは、リクエスト中、またはリクエスト後最大 5 分まで完了し得ます。公式ドキュメントは、監査ログで確認したうえで再送することを求めています。1 回のリクエストで完全に遮断されたと見なさず、確認までを一連の処理として組む前提です。
運用への影響
管理者やセキュリティ担当者にとっての差分は、「メンバーを残したまま、端末側のサインイン状態だけを API から一括で切れる」ことです。これまでこの操作を自動化したい場合に使える Admin API のエンドポイントはなく、今回のベータで初めて組み込める対象になりました。
たとえば、メンバーの端末が手元を離れた、あるいはブラウザのセッションを疑う状況になった場合でも、組織からの削除を伴わずに Web とアプリのサインインをすべて終わらせ、本人に再サインインしてもらう流れが、スクリプトや既存の管理ツールから実行できます。削除と再招待を挟まないため、メンバーの設定やデータは組織側に残ります。
ただし、この機能だけで「そのメンバーに関わるすべてのアクセスを止めた」とは言えません。API キーは止まらないため、キーの失効が必要なら別途対応が要ります。また、トークンの無効化に最大 1 時間、進行中のサインインに最大 5 分の猶予がある点を、インシデント対応の手順書に織り込む必要があります。ベータ提供のため、仕様は変わる可能性があります(2026年11月時点)。
編集部の見方
編集部は、このエンドポイントを「人を残したまま端末側だけを切る」用途に限って組み込むのがよいと見ています。アクセス遮断の全体を担う機能として扱うと、止まらない部分を見落とします。
- 根拠 1: API キーは本人が作成した Admin API キーを含めて止まらないと公式ドキュメントが明記しています。キーの失効まで含めた遮断には、別の処理が必要です。
- 根拠 2: 対象メンバーは組織に残り、再サインインできます。削除や無効化とは目的が異なり、認証状態のリセットとして設計されています。
- 根拠 3: トークンは遅くとも 1 時間以内、進行中のサインインは最大 5 分まで完了し得ると公式が示しており、即時かつ完全な遮断を前提にすると運用上のずれが出ます。
この見方が変わる条件は、同じリクエスト、または近接した Admin API で API キーの失効まで扱えるようになった場合です。その時点で、この機能は「端末側だけ」ではなく、メンバー単位のアクセス遮断の入口として位置づけ直せます。
よくある質問
Q: サインアウトさせたメンバーは組織から外れますか?
A: 外れません。公式ドキュメントによると、メンバーは組織に残り、再度サインインできます。削除や無効化ではなく、サインイン状態の終了です。
Q: API キーも止まりますか?
A: 止まりません。本人が作成した Admin API キーを含め、API キーは引き続き有効です。キーの失効は別の手段で行う必要があります。
Q: リクエストが成功すれば、その時点で遮断は完了していますか?
A: 完了とは限りません。トークンはほぼ即時に止まりますが、遅くとも 1 時間以内という幅があります。進行中のサインインはリクエスト後最大 5 分まで完了し得るため、公式は監査ログで確認して再送することを求めています。
まとめ
Anthropic は 11 月 5 日、Claude Enterprise 組織のメンバーを全端末からサインアウトさせる Admin API をベータ公開しました。終了するのはサインインセッション・信頼済み端末・OAuth トークンで、API キーは止まりません。primary owner は対象外、write:members スコープが必要で、進行中のサインインは最大 5 分残り得ます。メンバーを残したまま認証状態をリセットする操作として、止まらない範囲を把握したうえで運用に組み込む対象です。
【用語解説】
- 信頼済み端末: 一度の認証を経て、以後のサインインを簡略化できる状態として記録された端末。今回のサインアウトで解除されます。
- OAuth【オーオース】トークン: サインイン後に発行され、ユーザーに代わってサービスへアクセスするための認証情報。今回は組織向けに発行されたものが無効になります。
- 監査ログ: 組織内で行われた操作やサインインの記録。サインアウト後に完了を確認する手段として公式ドキュメントが挙げています。
引用元:
- [1] User management – Claude Admin API(Claude Platform Docs)
- [2] Release notes overview – Claude Platform(Claude Platform Docs)
この記事について: AI 支援で執筆、編集部が事実確認・編集しています。誤りや追加情報があれば Contact よりお知らせください。
Previous Post
Tencent Hy4の「オープン」は重み公開前。4モデルを追うと差はライセンスに出た


Next Post
257文字のパスワードでSSHにログインできる脆弱性「*sshole」|CVE-2026-123158・CVSS 8.1

15 年以上の開発経験を持つソフトウェアエンジニア / テクノロジーライター。AI エージェントの実務活用を研究し、現場や経営者向けセミナーでその知見を発信。本メディア tech-noisy.com では、一次情報に基づく最新ニュース・解説記事を執筆。また、音楽生成 AI による DJ パフォーマンスを企業イベントで行うなど、テクノロジーと表現の融合も探求している。