


📖 この記事で分かること
- coworker agentが持つ専用アカウントの中身
- エージェントのアクセス範囲が決まる仕組み
- サブエージェントとヘッドレス実行の位置づけ
- 業界別Geminiの提供状況と導入前の確認点
💡 知っておきたい用語
- coworker agent:チームに加わる「AIの同僚」。人の代わりにログインするのではなく、自分の社員アカウントを持って働くイメージです
最終更新日: 2026年10月9日
▶ 公式ページ
- Welcome to Gemini at Work 2026(Google Cloud Blog)
Gemini at Work 2026で発表された内容
この記事のポイント
- Google Cloudが2026年10月8日、Gemini at Work 2026で専用Workspaceアカウントを持つcoworker agentを発表しました。
- エージェントは利用者ではなく自分のIDで動き、共有されたものだけを見ます。
- 業界別Geminiは金融・法務でプレビュー中です(2026年10月時点)。
Workspaceを管理する立場や、社内にAIエージェントを組み込む開発者にとっては、評価の対象が「モデルが何をできるか」から「エージェントのアカウントに何を共有するか」へ移る発表です。Google Cloudは2026年10月8日、イベントGemini at Work 2026で、クラウド上で動き続け、自分専用のメール・カレンダー・Driveを持つ「coworker agent」を中心に、Geminiのエージェント機能を発表しました。あわせて、サブエージェントの動的生成と業界別Geminiのプレビューも発表しています。
coworker agentとGeminiの実行基盤の要点
coworker agentの特徴は、人のアカウントを借りて動くのではなく、独立したWorkspaceアカウントを持つ点です。Google Cloudの発表から、技術的に押さえておきたい点を整理します。
専用アカウントと権限の考え方
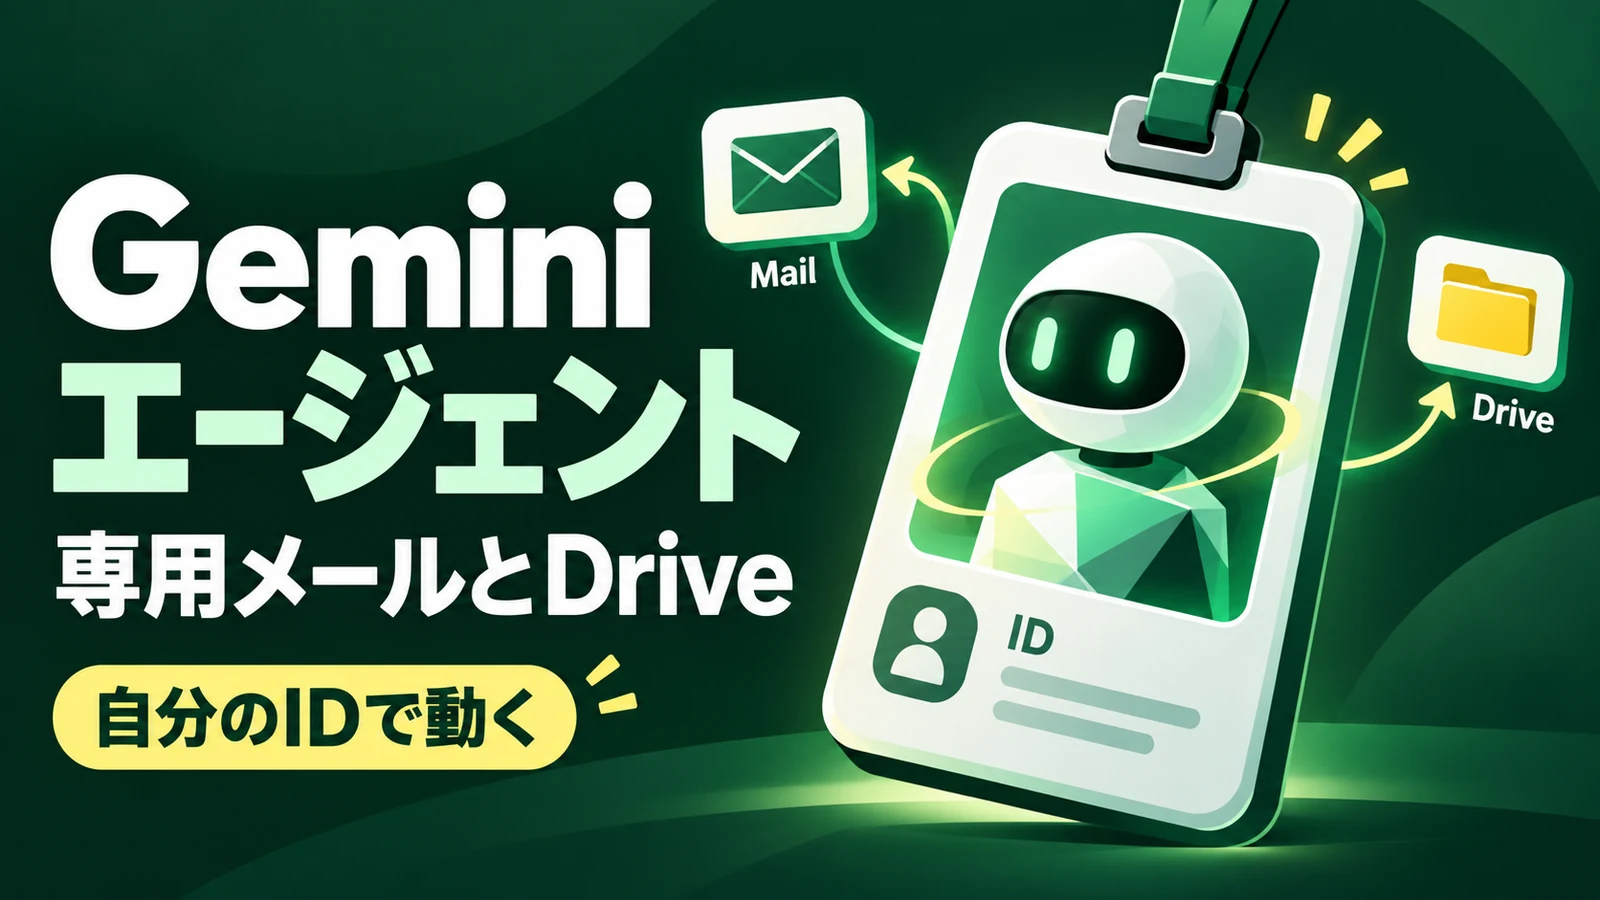
Google Cloudによると、役割を説明するだけでチーム向けのcoworker agentを作れます。エージェントには専用のWorkspaceアカウントが与えられ、メールアドレス、カレンダー、Drive、社内ディレクトリへの登録まで含まれます。
権限の扱いについては、公式ブログが次のように書いています。「A coworker agent acts under its own identity rather than yours, and it sees only what you share with it.」つまり、エージェントは利用者ではなく自分のID【アイディー】で動き、共有されたものしか見えません。アクセス権は、既存の共有設定とメンバー設定に従うとされています。
長時間の実行とサブエージェント
Geminiはクラウドで動き、記憶と文脈を端末をまたいで1つに保ちます。Google Cloudは、数時間から数日かかる作業でも、ノートPCを閉じた後に実行が続き、戻ったときにはその結果が残っていると説明しています。
複数の手順がある作業では、Geminiが一時的なサブエージェントを動的に作って処理します。公式ブログは、これらを「temporary, job-specific agents, each with their own identity」と表現しており、サブエージェントもそれぞれ自分のIDを持ちます。
利用できる場所と組み込み
Geminiはウェブ、iOS/Android、Windows/Mac、コマンドライン、Google Workspace、Microsoft 365、Slackから使えるとされています。さらに、UI【ユーアイ】を持たないヘッドレスエージェントとして、他社のアプリケーションにも組み込めます。自社の業務アプリの裏側でGeminiを動かす構成も、発表の範囲に入っているということです。
業界別Geminiと事例
業界別Geminiは金融と法務でプレビュー中で、政府・医療・小売については「coming soon」とされています(2026年10月時点)。Google Cloudは発表の中で、ブラジルの金融機関Bradescoが書類の審査時間を1時間から5分に短縮し、リスク判断のばらつきを60%減らした例を挙げています。
導入を検討するチームへの影響
影響が大きいのは、権限設計とアカウント管理を担う人です。エージェントのアクセス範囲が既存の共有設定に従うため、今の共有の状態がそのままエージェントの見える範囲になります。
具体的な場面としては、法務チームが契約書のレビューを受け持つcoworker agentを1つ作り、案件ごとのフォルダだけをそのアカウントに共有する、という形が考えられます。人に業務を渡すときと同じく、何を共有するかで任せる範囲を決める運用です。
評価に入る前に確認しておきたいのは次の3点です。
- 組織全体に公開しているファイルや共有ドライブが、ディレクトリに登録されたエージェントのアカウントからどう見えるか
- 動的に作られるサブエージェントのIDが、どの範囲のデータに触れられるか
- 業界別Geminiを使う場合、自社の業種がプレビュー対象(金融・法務)に入っているか
政府・医療・小売は「coming soon」の段階なので、これらの業種では業界別Geminiの評価はまだ始められません。汎用のGeminiとcoworker agentの評価から進めることになります。
編集部の見方
編集部は、今回の発表で技術的に最も効くのは長時間実行ではなく、エージェントに独立したIDを与えた設計だと見ています。
- 根拠1: coworker agentは利用者の権限を借りず、自分のIDで動きます。人の権限をそのまま渡す形と比べて、エージェントが触れる範囲を共有設定で切り分けやすくなります。
- 根拠2: アクセス権は既存の共有設定とメンバー設定に従うとされています。新しい権限体系を覚えるのではなく、Workspaceで使い慣れた管理の延長でエージェントを扱えます。
- 根拠3: サブエージェントもそれぞれ自分のIDを持つと説明されています。作業が分割されても、どのIDが何をしたかを分けて扱える前提が置かれています。
一方で、共有設定がそのまま境界になる以上、社内の共有が緩いまま導入すると、エージェントの見える範囲も緩くなります。導入の成否は、モデルの性能より先に、共有設定の棚卸しにかかっていると考えています。
この見方が変わる条件は、サブエージェントの権限が、作成元のcoworker agentに共有された範囲を超えて広がる仕組みだと分かった場合です。その場合は、IDを分けた設計の利点より、権限の追跡の難しさが評価の中心になります。
よくある質問
Q: coworker agentは利用者のメールやDriveを全部読めますか?
A: Google Cloudの説明では、エージェントは利用者ではなく自分のIDで動き、共有されたものしか見えません。アクセス権は既存の共有設定とメンバー設定に従います。
Q: 自社アプリにGeminiを組み込めますか?
A: Google Cloudは、GeminiをUIを持たないヘッドレスエージェントとして他社のアプリケーションにも組み込めるとしています。
Q: 業界別Geminiはどの業種で使えますか?
A: 金融と法務でプレビュー中です。政府・医療・小売は「coming soon」とされています(2026年10月時点)。
まとめ
Google CloudはGemini at Work 2026で、専用のWorkspaceアカウントを持ち、自分のIDで動くcoworker agentを発表しました。エージェントの見える範囲は既存の共有設定で決まるため、導入の評価はモデルの性能と同時に、社内の共有設定の棚卸しから始まります。業界別Geminiは金融・法務でプレビュー中で、他の業種はこれからです。
【用語解説】
- サブエージェント: 複数の手順がある作業を分けて処理するために、Geminiが一時的に作る作業専用のエージェント。それぞれが自分のIDを持ちます。
- ヘッドレスエージェント: 専用の画面を持たず、他のアプリケーションの裏側で動くエージェント。
- 業界別Gemini: 特定の業種向けに用意されたGemini。金融と法務でプレビュー中です。
引用元:
- [1] Welcome to Gemini at Work 2026(Google Cloud Blog)
この記事について: AI 支援で執筆、編集部が事実確認・編集しています。誤りや追加情報があれば Contact よりお知らせください。
Previous Post
Cue by Manus、専用の電話番号とメールを持つAIエージェントが用事を代行


Next Post
GitHub Copilotのローカルサンドボックスが一般提供。コマンドの権限を企業が制限できる

15 年以上の開発経験を持つソフトウェアエンジニア / テクノロジーライター。AI エージェントの実務活用を研究し、現場や経営者向けセミナーでその知見を発信。本メディア tech-noisy.com では、一次情報に基づく最新ニュース・解説記事を執筆。また、音楽生成 AI による DJ パフォーマンスを企業イベントで行うなど、テクノロジーと表現の融合も探求している。