


📖 この記事で分かること
- 一般提供になった3つの利用環境
- Copilotが動かすコマンドに掛かる制限の範囲
- 企業が開発者に強制できる設定の中身
- 評価前に確認しておきたい点
💡 知っておきたい用語
- ローカルサンドボックス:手元のPCの中に「ここから先は触れない」柵を作り、その内側だけでCopilotにコマンドを実行させる仕組み
最終更新日: 2026年10月9日
▶ 公式ページ
- Local sandboxing for GitHub Copilot is now generally available(GitHub Changelog)
一般提供の概要
この記事のポイント
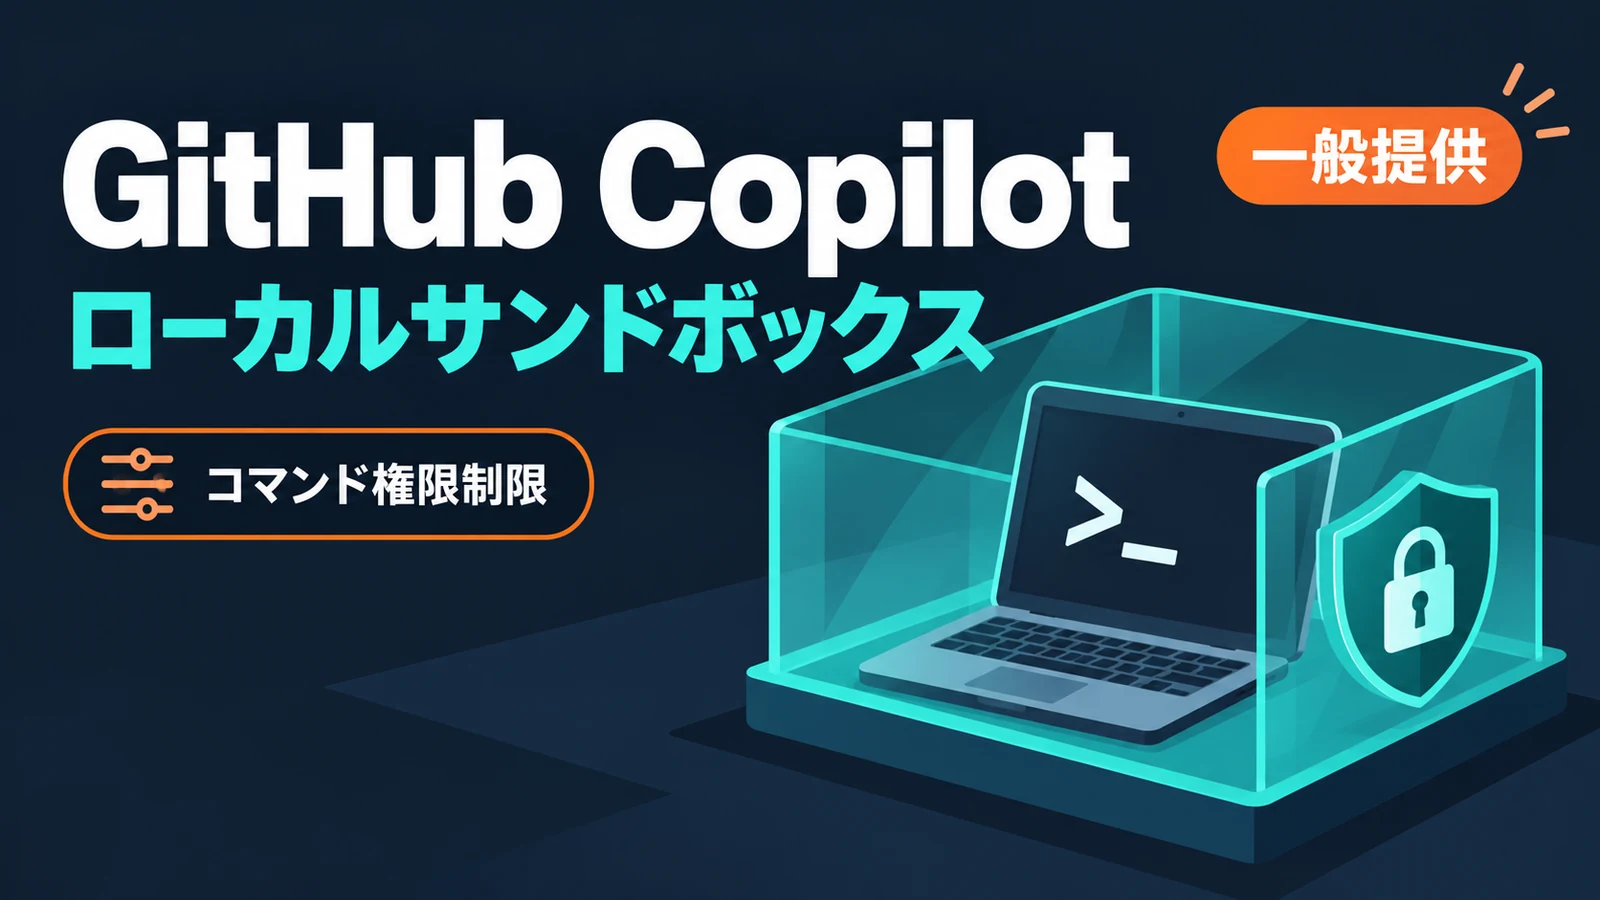
- GitHubが2026年10月7日、Copilotのローカルサンドボックスを一般提供にしました。
- Copilotが動かすコマンドのファイル・ネットワーク・認証情報へのアクセスをポリシーで制限します。
- 追加料金なし(2026年10月時点)。企業は緩められない設定として強制できます。
Copilotにエージェントとしてコマンドを任せたいが、手元の認証情報や社内ネットワークに触られるのが怖くて踏み切れなかったチームにとって、判断材料が1つ増えました。Copilotが起動したツールやコマンドは、開発者または組織が決めたポリシーの範囲でしかファイル・ネットワーク・認証情報にアクセスできなくなります。
GitHubは2026年10月7日、この機能の一般提供を変更履歴で発表しました。対象として挙げられているのは、Copilot CLI、GitHub Copilotアプリ、そしてAgent Hostを使うVS Codeのセッションの3つです。料金について、GitHubは「追加料金なしでCopilotに含まれる」としています。
何を制限できるのか
制限の対象は、Copilotが起動したツールとコマンドです。GitHubの説明では、これらはファイルシステム、ネットワーク、認証情報、そのほかのシステム機能へのアクセスが制限された状態で動きます。
変更履歴で具体的に挙がっている制御対象は次のとおりです。
- インターネットへのアクセス
- ローカルネットワークへのアクセス
- Gitの認証情報
- GitHub CLIの認証情報
開発者が自分で手を入れたコマンドではなく、「Copilotが起動したもの」に掛かる点は評価時に押さえておくべき前提です。
MXCが各OSの仕組みに変換する
裏側では、Microsoft eXecution Container(MXC)が共通のサンドボックスポリシーを、Windows・macOS・Linuxそれぞれのネイティブな OS の制御に変換します。チームの開発者が使うOSが混在していても、ポリシーの書き方をOSごとに分けずに済む設計です。
企業が「緩められない」設定を持てる
GitHubは、エンタープライズの管理設定でサンドボックスを必須にし、開発者が緩められないポリシーを強制できるとしています。個々の開発者の設定に任せるのではなく、組織として下限を決めておける点が、今回の発表でいちばん運用に関わる部分です。
開発チームにとっての意味
GitHubはこの機能の用途として、「Copilotがアクセスできる範囲の境界をはっきりさせたまま、より自律的なエージェントのワークフローを採用できる」ことを挙げています。
たとえば、Copilot CLIにテストの実行や依存関係の更新を続けて任せる場面では、エージェントが外部へ通信したり、Gitの認証情報を使ってプッシュしたりする余地が問題になります。今回の仕組みでは、インターネットやGitの認証情報へのアクセスをポリシー側で絞ったうえで任せる、という線の引き方ができます。
評価に向けて確認しておきたいのは次の点です。
- チームの利用環境が対象の3つ(Copilot CLI、Copilotアプリ、Agent Hostを使うVS Codeセッション)に入っているか
- 組織として遮断したい通信先や認証情報が、上に挙げた制御対象で表現できるか
- エンタープライズ管理設定で必須化する範囲を、誰が決めて誰が管理するか
なお、編集部が確認できたのは上で紹介した変更履歴の記述までです。プランごとの違いや、サンドボックスが既定で有効になるかどうかは確認できていません。導入を判断する前に、公式の変更履歴と関連ドキュメントで自分の契約形態での扱いを確かめてください。
編集部の見方
編集部は、今回の発表で効くのは「サンドボックスがあること」より、企業が開発者に緩めさせない設定を持てることだと見ています。エージェントの自律実行を組織で許可するかどうかは、個人の慎重さに頼れるかではなく、組織として下限を保証できるかで決まるからです。
- 根拠1: エンタープライズ管理設定で、サンドボックスの必須化と、開発者が弱められないポリシーの強制ができるとGitHubは説明しています。
- 根拠2: 制御対象にGitの認証情報とGitHub CLIの認証情報が明示されています。エージェントに任せたときに最も事故の影響が大きい部分を直接押さえています。
- 根拠3: 追加料金なしでCopilotに含まれ、MXCがWindows・macOS・Linuxへ同じポリシーを変換します。費用とOS混在の両面で、試す負担が小さい構成です。
この見方が変わる条件は、組織が守りたい境界(特定の社内ホストだけ許可する、などの細かな通信制御)が、今回のポリシーで表現できなかった場合です。その場合、必須化できても実運用では例外が増え、境界としての意味が薄れます。
よくある質問
Q: どの環境で使えますか?
A: GitHubの変更履歴では、Copilot CLI、GitHub Copilotアプリ、Agent Hostを使うVS Codeのセッションで一般提供になったとされています。
Q: 追加費用はかかりますか?
A: GitHubは、ローカルサンドボックスは追加料金なしでCopilotに含まれるとしています(2026年10月時点)。
Q: 開発者が自分でサンドボックスを外せますか?
A: 企業がエンタープライズ管理設定でサンドボックスを必須にした場合、開発者が緩められないポリシーを強制できるとGitHubは説明しています。
まとめ
GitHubは2026年10月7日、Copilotのローカルサンドボックスを一般提供にしました。Copilotが起動したツールとコマンドは、ポリシーで決めた範囲でしかファイル・ネットワーク・認証情報に触れません。企業が必須化して緩められない設定にできるため、エージェントの自律実行を組織として許可するかを判断する材料になります。
【用語解説】
- Microsoft eXecution Container(MXC): 共通のサンドボックスポリシーを、Windows・macOS・LinuxそれぞれのOSの制御に変換する仕組み。
- エンタープライズ管理設定: 組織が開発者の環境に一括で適用する設定。今回はサンドボックスの必須化と、緩められないポリシーの強制に使われます。
- 認証情報: GitやGitHub CLIがリポジトリやGitHubにアクセスするときに使う資格情報。今回の制御対象に含まれます。
引用元:
- [1] Local sandboxing for GitHub Copilot is now generally available(GitHub Changelog)
この記事について: AI 支援で執筆、編集部が事実確認・編集しています。誤りや追加情報があれば Contact よりお知らせください。


15 年以上の開発経験を持つソフトウェアエンジニア / テクノロジーライター。AI エージェントの実務活用を研究し、現場や経営者向けセミナーでその知見を発信。本メディア tech-noisy.com では、一次情報に基づく最新ニュース・解説記事を執筆。また、音楽生成 AI による DJ パフォーマンスを企業イベントで行うなど、テクノロジーと表現の融合も探求している。