
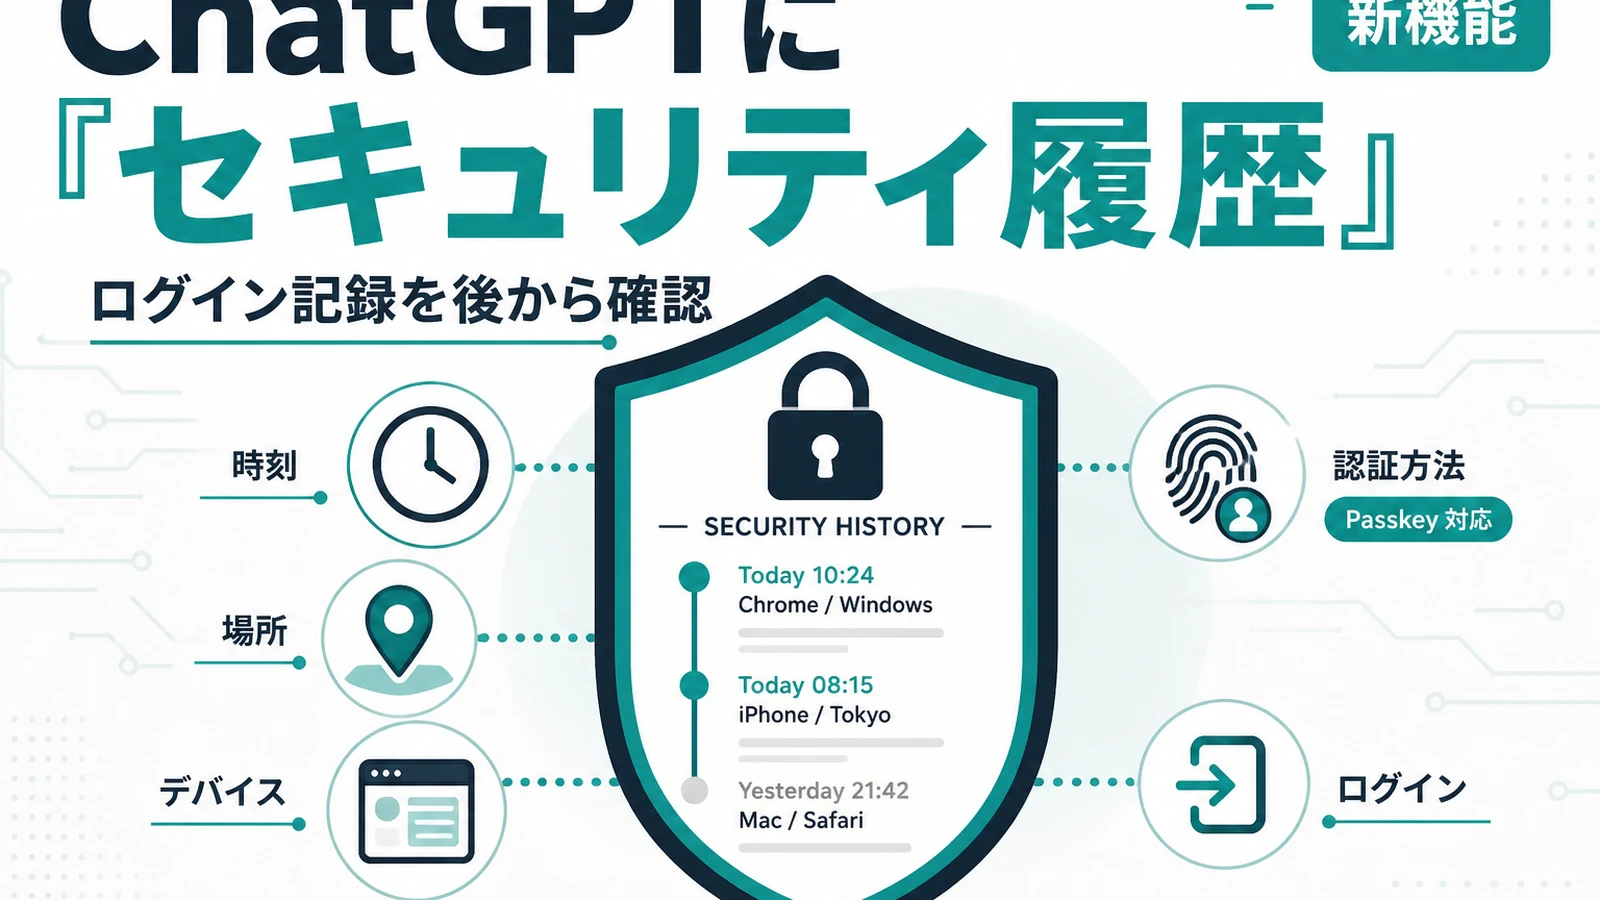


ChatGPT セキュリティ履歴は、OpenAIアカウントのログインや認証設定の変更を後から振り返れる新機能です。
📖 この記事で分かること
- ChatGPTに新機能「セキュリティ履歴」が加わった
- サインインや多要素認証の変更を時刻・場所付きで確認できる
- 見られる場所はWeb版の設定画面
- 対象プランや保存期間は公式に明記されていない
💡 知っておきたい用語
- 多要素認証(MFA):パスワードに加え、スマホのコードなど2つ目の鍵でログインを確かめる仕組み。家の鍵を2本にするイメージです
最終更新日: 2026年9月26日
▶ 公式ページ
- ChatGPT — Release Notes(OpenAI Help Center)
- Keeping your OpenAI account secure(OpenAI Help Center)
ChatGPTのセキュリティ履歴とは
この記事のポイント
- OpenAIが2026年9月25日、ChatGPTに「セキュリティ履歴」を追加しました(2026年9月時点)。
- サインイン・サインアウトや多要素認証、パスキーの変更を、時刻・場所・端末付きで振り返れます。
- Web版の設定「Security and login」から確認でき、対象プランや保存期間は未公表です。
OpenAIは2026年9月25日付のChatGPTリリースノートで、アカウントの最近のセキュリティ上の出来事を一覧できる新機能「security history(セキュリティ履歴)」を発表しました。誰かが自分のアカウントに入った形跡がないかを、利用者自身が後から確かめられるようになります。
何が見られるようになったのか
記録されるのは、アカウントの「鍵」に関わる出来事です。公式の説明では、次のような項目が挙がっています。
- サインイン(ログイン)とサインアウト
- パスワードの変更
- 多要素認証(MFA)やパスキーなど、セキュリティ設定の変更
各記録には、いつ・どこから・どの端末で行われたかが添えられます。ただしOpenAIは「一部の詳細はおおよその値だったり、表示されなかったりする場合がある」としています。場所の表示は目安として受け取るのが妥当です。
確認場所は、Web版ChatGPTの「Settings > Security and login > Security history」です。スマートフォンアプリでの提供有無、履歴の保存期間、対象となる料金プランは、今回の発表では明記されていません。
既存の「アクティブなセッション」との違い
OpenAIのヘルプ記事は、2つの機能の役割を分けています。セキュリティ履歴は「過去の出来事」を見るもので、「いまログインしている端末」を確認・管理するのは従来の「Active sessions(アクティブなセッション)」です。
見覚えのない記録を見つけた場合、ヘルプ記事は乗っ取りが疑われるときの対応手順を案内しています。既存の機能として、すべての端末から一括でログアウトする操作があり、他の端末のログアウト完了までは最大30分かかることがあります。また、多要素認証を後から有効にしても、すでにログイン中のセッションは切れない点も明記されています。そのため、乗っ取りが疑われる場合はパスワードを先に変えてから多要素認証を有効にするよう勧めています。
編集部の見方
「過去が見える」ことの価値: これまでChatGPTでは、今ログイン中の端末は確認できても、「いつ誰がパスワードや認証設定を変えたか」を利用者が自分で追う手段は限られていました。履歴が残ることで、異変に自分で気づける入口ができたと編集部は見ています。
つなぐ情報が増えるほど意味が大きくなる: ChatGPTには仕事の文書や外部サービスとの連携機能が加わり続けています。アカウントに入れる情報が増えるほど、乗っ取られたときの影響も広がります。その意味で、地味ながら利用者全般に関係する変更です。
見るだけでは守れない: 履歴はあくまで「気づくための記録」で、侵入を防ぐ機能ではありません。多要素認証の設定や、不審時の全端末ログアウトと組み合わせて初めて効果が出ます。
残る確認点: 保存期間やアプリ対応が不明なため、どこまで遡って調べられるかは現時点で判断できません。公式の追加情報を待つ必要があります。
よくある質問
Q: セキュリティ履歴はどこで見られますか?
A: Web版ChatGPTの設定から「Security and login」を開き、「Security history」を選びます。
Q: スマートフォンアプリでも見られますか?
A: 2026年9月26日時点の公式発表では、Web版での確認方法のみが案内されており、アプリでの提供有無は明記されていません。
Q: 身に覚えのないログインがあった場合は?
A: OpenAIのヘルプ記事では、パスワード変更、全セッションからのログアウトなど、乗っ取りが疑われるときの対応手順を案内しています。
まとめ
ChatGPTに、ログインや認証設定の変更を後から振り返れる「セキュリティ履歴」が加わりました。場所や端末の情報は目安とされ、保存期間や対象プランは未公表です。仕事の情報を預ける場面が増えた今、自分のアカウントの状態を確かめる手段が一つ増えた変更です。
【用語解説】
- パスキー: パスワードの代わりに、スマホの指紋・顔認証などでログインする方式
- セッション: ある端末でログインしてからログアウトするまでの「ログイン中の状態」
引用元:
- [1] ChatGPT – Release Notes(OpenAI Help Center)
- [2] Keeping your OpenAI account secure(OpenAI Help Center)
この記事について: AI 支援で執筆、編集部が事実確認・編集しています。誤りや追加情報があれば Contact よりお知らせください。


15 年以上の開発経験を持つソフトウェアエンジニア / テクノロジーライター。AI エージェントの実務活用を研究し、現場や経営者向けセミナーでその知見を発信。本メディア tech-noisy.com では、一次情報に基づく最新ニュース・解説記事を執筆。また、音楽生成 AI による DJ パフォーマンスを企業イベントで行うなど、テクノロジーと表現の融合も探求している。